




















新人IT担当者のためのネットワーク機器入門【第5回】
「ルータ」を理解するツボ、ルーティングテーブルの作り方とルールについて
ネットワークと関連機器に関する「今さら聞けない」基礎知識をこっそりおさらいしようというこの連載。今回はそこで動作する代表的な機器である「ルータ」について学びます。
 Cisco Systemsのルータ《クリックで拡大》
連載第4回の「これだけ押さえておけば十分 レイヤー3のパケット転送を担う『IP』のこと」では、レイヤー3の代表的な技術「IP」について説明しました。そこで動作する機器で代表的なものといえば、やはり「ルータ」と「L3スイッチ」でしょう。
ルータとL3スイッチは似て非なるものですが、ネットワークをつなぎ、パケットを転送するという役割を担う点では同じです。L3スイッチは、複数台のL2スイッチとルータを1台に組み込んだものだと、ざっくり考えてよいでしょう。新人IT担当者のあなたは、まずルータについてしっかり理解しておきましょう。
連載:新人IT担当者のためのネットワーク機器入門
ルータのポイントは「ルーティングテーブル」
ルータは、宛先IPアドレスの参照元となる「宛先ネットワーク」と、そのパケット(IPヘッダでカプセル化したデータ)を転送すべき隣接ノードのIPアドレスである「ネクストホップ」を管理することでパケットの転送先を切り替え、通信の効率化を図っています。このパケットの転送先を切り替える機能のことを「ルーティング」といいます。また、宛先ネットワークとネクストホップを管理するテーブル(表)のことを「ルーティングテーブル」といいます。ルータは、このルーティングテーブルがポイントです。もう少し掘り下げていうと、ルーティングテーブルの作り方とルールがポイントです。
ルータは、どのようにしてパケットをルーティングしているのでしょうか。ルーティングテーブルの作り方とルールを説明する前に、まずは、既にルーティングテーブルができ上がっている前提で、ルーティングの基本的な動作を説明しましょう。ここでは、以下のような環境で、共にクライアントPCである「A」から「B」へパケットを送信することを想定して説明します。
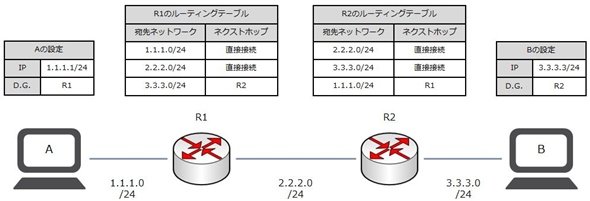 図1 AがBにパケットを送信する《クリックで拡大》
1. Aがパケットを送信
AはBに対するパケットを作り、フレームにしてケーブルに流します。ここは、そのままユニキャスト(連載第2回「まず、『イーサネット』から理解しよう」を参照)の動きです。送信元IPアドレスはAのIPアドレス(1.1.1.1)、宛先IPアドレスはBのIPアドレス(3.3.3.3)です。Aは、異なるネットワークにあるBとは直接的に通信できません。そこで、デフォルトゲートウェイとして設定されている「R1」にパケットを送ります。デフォルトゲートウェイは、自分以外のネットワークに行くための出口となる中継機器です。端末は、自分が知らないネットワークのIPアドレスを、取りあえずデフォルトゲートウェイに送信しようとします。
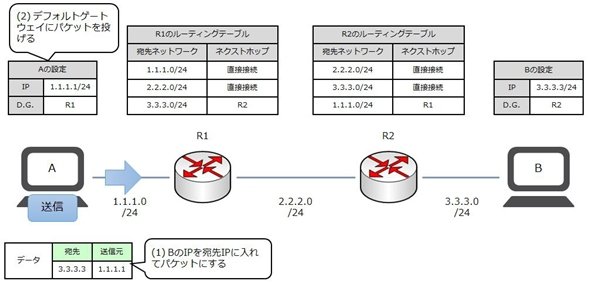 図2 Aがパケットを送信《クリックで拡大》
2. R1がパケットをルーティング
Aのパケットを受け取ったR1は、パケットの宛先IPアドレスを見て、ルーティングテーブルを検索します。受け取ったパケットの宛先IPアドレスは「3.3.3.3」です。「3.3.3.0/24」とマッチするので、ネクストホップのIPアドレスを持つ「R2」にパケットを送信します。なお、該当する宛先ネットワークがない場合は、パケットを破棄します。
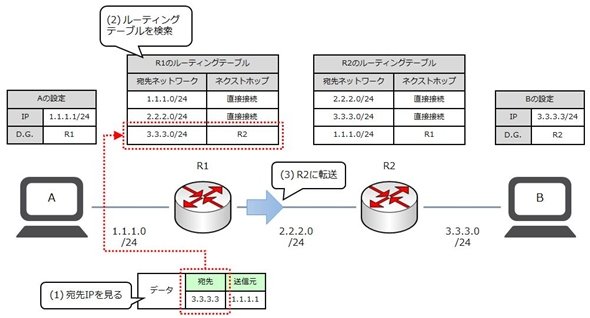 図3 R1がパケットをルーティング《クリックで拡大》
3. R2がパケットをルーティング
Aのパケットを受け取ったR2は、パケットの宛先IPアドレスを見て、ルーティングテーブルを検索します。受け取ったパケットの宛先IPアドレスは「3.3.3.3」です。「3.3.3.0/24」とマッチするので、直接接続のネットワークであることが分かります。それを確認したR2は、Bに対してパケットを送信します。
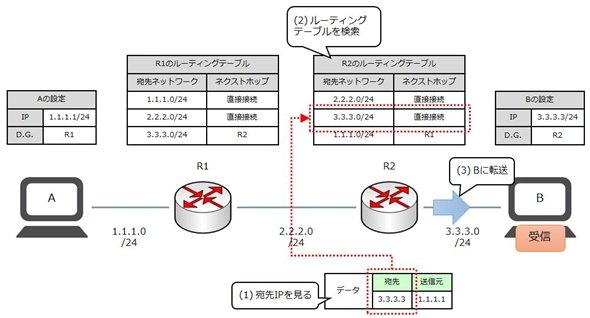 図4 R2がパケットをルーティング《クリックで拡大》
ルーティングテーブルを作る
ルーティングを制御しているのがルーティングテーブルです。このルーティングテーブルをどうやって作るか。これがルータにおける1つ目のポイントです。ルーティングテーブルの作成方法は「静的ルーティング」と「動的ルーティング」に大別できます。
静的ルーティング
静的ルーティングは、手動でルーティングテーブルを作る方法です。宛先ネットワークとネクストホップを1つひとつ設定していきます。静的ルーティングは分かりやすく管理もしやすいので、小規模なネットワーク環境のルーティングに適しています。しかし、全てのルータに対して宛先ネットワークを設定する必要があるので、大規模なネットワーク環境のルーティングには向いていません。
動的ルーティング
動的ルーティングは、隣接するルータ間で自分の持っているルート情報を交換して、自動的にルーティングテーブルを作る方法です。ルート情報を交換するためのプロトコルを「ルーティングプロトコル」といいます。大規模なネットワーク環境や構成が変わりやすい環境では、動的ルーティングを使用した方がよいでしょう。たとえネットワークが増えたとしても、全てのルータにルーティングテーブルを設定する必要がないので、管理の手間が掛かりません。また、宛先ネットワークまでのどこかで障害が発生したとしても、自動的に迂回ルートを探してくれるので、耐障害性も向上します。
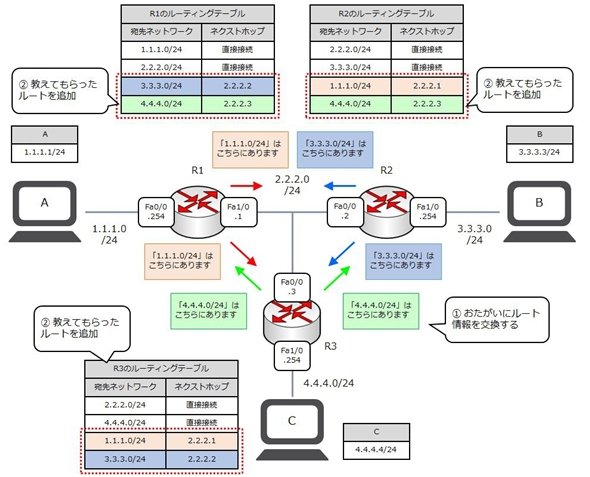 図5 動的ルーティングで管理を楽にする《クリックで拡大》
ただし、動的ルーティングが万能かといえば必ずしもそういうわけでもありません。未熟な管理者が何も考えずにちゃちゃっと設定して間違いでもしたら、その影響はネットワーク全体に波及して、大変なことになります。そのようなことにしないためにも、動的ルーティングはしっかり設計した上で設定する必要があります。
IGPとEGP
ルーティングプロトコルは、ルート情報の制御範囲によって「IGP(Interior Gateway Protocol)」と「EGP(Exterior Gateway Protocol)」に大別できます。この2つを分ける概念が「AS(Autonomous System、自律システム)」です。
ASは、1つのポリシーに基づいて管理されているネットワークの集まりのことです。少し難しそうな感じがしますが、ここではASとは組織(ISP、企業、研究機関、拠点)のことを指すと考えてよいでしょう。そして、AS内のルート情報を制御するルーティングプロトコルがIGP、異なるAS間のルート情報を制御するルーティングプロトコルがEGPです。具体的には、IGPは「RIPv2」「OSPF」「EIGRP」、EGPは「BGP」といったプロトコルを使用するのが一般的です。
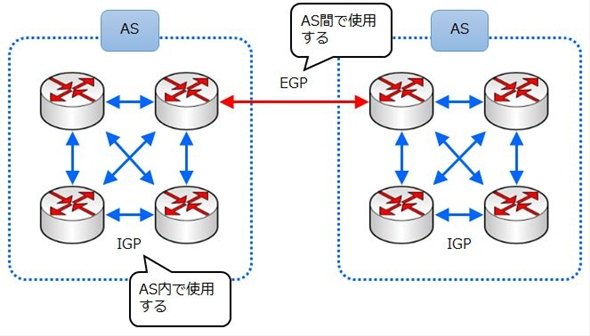 図6 IGPはAS内、EGPはAS間で使用する《クリックで拡大》
さて、この2つのうち、新人IT担当者のあなたが理解しておく必要があるのはIGPだけです。EGPは柔軟なルート制御ができますが、いきなり理解するのは少々ハードルが高すぎます。また、そもそもEGPはIGPの上で動作しますので、まずはIGPの理解が先決です。
IGPのポイントは「メトリック」
先述の通り、IGPには幾つかのプロトコルがあり、それぞれルートの学習方法が異なります。このIGPにおいて最も重要なポイントが「メトリック」です。メトリックは、宛先ネットワークまでの距離を表しています。ここでいう距離とは物理的な距離ではなく論理的な距離です。ルーティングテーブルはIGPによって同じルートを学習した場合、メトリックの距離が近い、つまりメトリックが小さいルートを優先的に使用します。メトリックは、ルーティングプロトコルによって以下のように異なります。
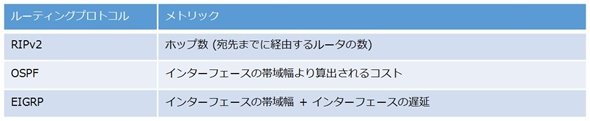 表1 ルーティングプロトコルによってメトリックが異なる《クリックで拡大》
ルーティングテーブルのルールを整理する
ルーティングテーブルにおけるもう1つのポイントが「ルール」です。ルーティングテーブルには幾つかのルールが存在し、それらがルーティングの処理に大きく関わってきます。この中で理解しておくべきルールは「ロンゲストマッチ」「AD値」「メトリック」の3つです。重複しているルートがあったら、「ロンゲストマッチ」→「AD値」→「メトリック」の順に値を比較していきます。
ロンゲストマッチで勝負
ロンゲストマッチは、宛先IPアドレスの条件にヒットするルートが複数あったとき、サブネットマスク(連載第4回「これだけ押さえておけば十分 レイヤー3のパケット転送を担う「IP」のこと」を参照)が最も長いルートを使用するというルーティングテーブルのルールです。ルータはパケットを受け取ると、その宛先IPアドレスを、ルートエントリ(ルーティングテーブルを構成する行)のサブネットマスクのビットまでチェックします。このとき、最もサブネットマスクが長いルートを使用し、そのネクストホップにパケットを転送します。
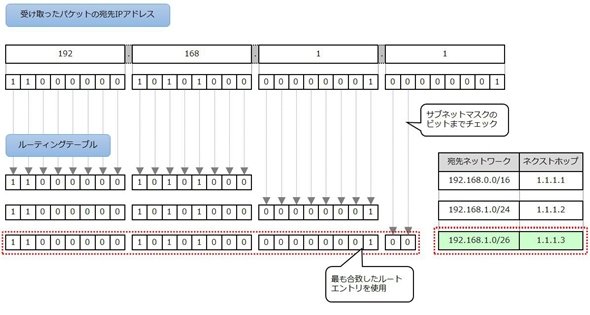 図7 最も合致したルートを採用する《クリックで拡大》
AD値で勝負
AD(Administrative Distance)値は、ルートの学習元によって決められている優先度のようなものです。値が小さければ小さいほど優先度が高くなります。Cisco SystemsのルータのAD値は以下の表の通りです。
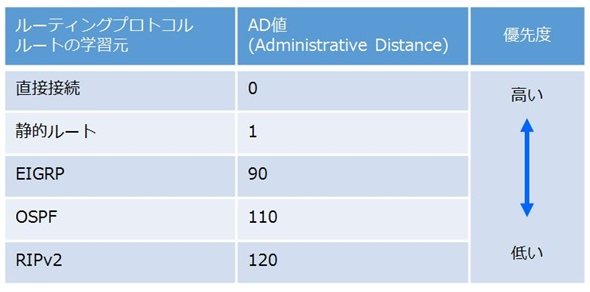 表2 AD値はルートの学習元によって決められている《クリックで拡大》
全く同じルートを複数のルーティングプロトコルで学習してしまった場合、ロンゲストマッチが適用できません。そこでAD値を使用します。AD値を比較し、値が小さい、つまり優先度が高いルートだけをルーティングテーブルに載せて、そのルートを優先的に使用するようにします。
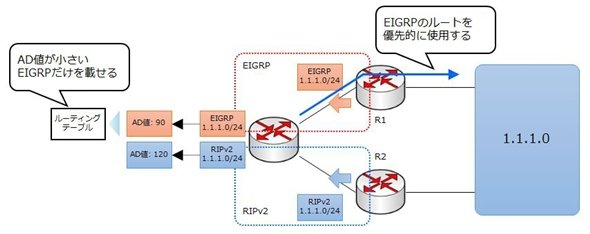 図8 AD値が小さいルートをルーティングテーブルに載せる《クリックで拡大》
メトリックで勝負
全く同じルートを同じルーティングプロトコルで学習してしまった場合、ロンゲストマッチが適用できないだけでなく、AD値も同じになってしまい比較しようがありません。そこで、今度はメトリックを比較します。距離の近い、つまりメトリックが小さいルートを優先的に使用するのです。メトリックも同じ場合は、全てのルートを使用します。
例えばOSPFの場合、メトリックはインタフェースの帯域幅によって算出される「コスト」です。Cisco Systemsのルータの場合、デフォルトで「100Mbps/インタフェースの帯域幅(Mbps)」という計算式に当てはめて、コストを算出します。この計算式に当てはめると、10Mbpsのインタフェースだったら「10」、100Mbpsのインタフェースだったら「1」というように、インタフェースの帯域幅が大きければ大きいほど、コストが小さくなります。したがって、OSPFを使用した場合、より帯域幅が大きいルートを使用して、パケットを転送します。
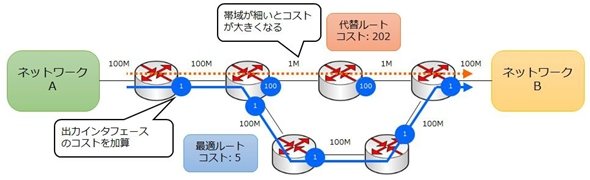 図9メトリックが小さい方を使用する《クリックで拡大》
今回は、レイヤー3で動作する機器、ルータについて説明しました。ルータについては「ルーティングテーブルの作成方法」と「ルーティングテーブルのルール」だけ押さえておけばよいでしょう。次回は、レイヤーを1つ上げて、レイヤー4の技術「TCP」と「UDP」について説明します。
執筆者紹介
みやたひろし
大学と大学院で地球環境科学の分野を研究した後、某システムインテグレーターにシステムエンジニアとして入社。その後、ネットワーク機器ベンダーのコンサルタントに転身。設計から構築、検証に至るまで、ネットワークに関連する業務全般を行い、今日もどこかで自己研さんを積んでいる。CCIE(Cisco Certified Internetwork Expert)。F5 Certified Technology Specialists。著書に『インフラ/ネットワークエンジニアのためのネットワーク技術&設計入門』『サーバ負荷分散入門』(いずれもSBクリエイティブ)
Copyright © ITmedia, Inc. All Rights Reserved.


関連記事
新着ホワイトペーパー PR
-
製品資料
[株式会社kickflow] 2社の事例に学ぶワークフロー改革:属人化解消や年数万件の申請書類削減のコツ -
製品資料
[NTTPCコミュニケーションズ株式会社] 「回線速度不足」だけが原因ではない? Web会議の遅延を解決する方法とは -
製品資料
[東京エレクトロン デバイス株式会社] 工場の可用性向上に重要な「7つの領域」と対策 OTセキュリティ強化の基礎知識 -
製品資料
[リコージャパン株式会社] 問い合わせ対応で本来の業務が進まない、総務や情シスの負担をどう減らす? -
製品資料
[リコージャパン株式会社] 自社データから高精度な回答を生成、簡単に生成AIチャットボットを構築する方法
こんなメディアも見られています
TechTargetジャパンに関連する情報をお探しであれば、こちらのメディアもお役に立てるかもしれません。




ベンダーコンテンツ PR
From Informa TechTarget
SpecialPR
アクセスランキング
-
1
全社標準Copilotに絶望? MS Copilotで問い合わせ6割減できた企業は何が違った
-
2
Microsoft製品でここまで自動化できる 情シスがやめられる手作業10選
-
3
脱VMwareの前提が崩れる BroadcomのVDDK公開停止で確認すべき点
-
4
「Copilot」はなぜ放置される? “議事録要約止まり”を脱する処方箋
-
5
頻繁な承認が生む“確認疲れ” 「MCP」を安全に使う権限管理とは
-
6
APIキー奪取から3時間でクラウド掌握 Anthropicが暴いた「バイブハッキング」の現実的な防御策
-
7
ITエンジニア1265人調査 生成AIを使い込むほど「人の確認」が重い理由
-
8
機械学習における「入力したデータに対して、正解データを与えてモデルをトレーニングする手法」とは?
-
9
Anthropicが明かす AIは入力データを「どこまで覚えているのか」
-
10
AI活用か新たな脅威か OpenAI自律エージェントがRubyGemsを急襲
ホワイトペーパーランキング PR
-
1
5回聞くだけじゃ足りない? トヨタ式「なぜなぜ分析」の正しい実践方法
-
2
JR西日本ITソリューションズが「監視業務の属人化」を解消した方法とは?
-
3
生成AIで文書活用を進めるには? 効率化と安全性をどう両立する
-
4
Windows PCとMacの選択制で生産性向上 LINEヤフーが実践する運用管理方法とは
-
5
インシデント対応工数を約3割削減、東京ガスの事例に学ぶ監視体制刷新のコツ
-
6
国税庁の次世代基幹システム「KSK2」稼働開始に向けて、対応すべき変更点とは?
-
7
「スクラム」と「カンバン」の違いとは? アジャイル型開発手法を徹底比較
-
8
AI時代に成功するための「ナレッジマネジメント」ベストプラクティス
-
9
「オンプレミス回帰」せざるを得ない“合理的な理由”
-
10
Microsoft 365を安全に運用 うっかりミスやサイバー攻撃に備えるデータ保護術
TechTargetジャパン SNS
 @techtarget_itmをフォロー
インフォメーション
注目情報をチェック
TechTargetジャパンをフォロー